API-Zugang einrichten und API-Key erstellen
Überblick
Über die REST-API greifen externe Anwendungen auf Ihre Kyvento-Daten zu – vom eigenen Skript bis zur ERP-Anbindung. Der Zugang läuft über API-Tokens, die Sie in Sekunden erstellen und granular berechtigen. Dieser Artikel zeigt die Einrichtung und die wichtigsten Sicherheitsregeln.
Token erstellen
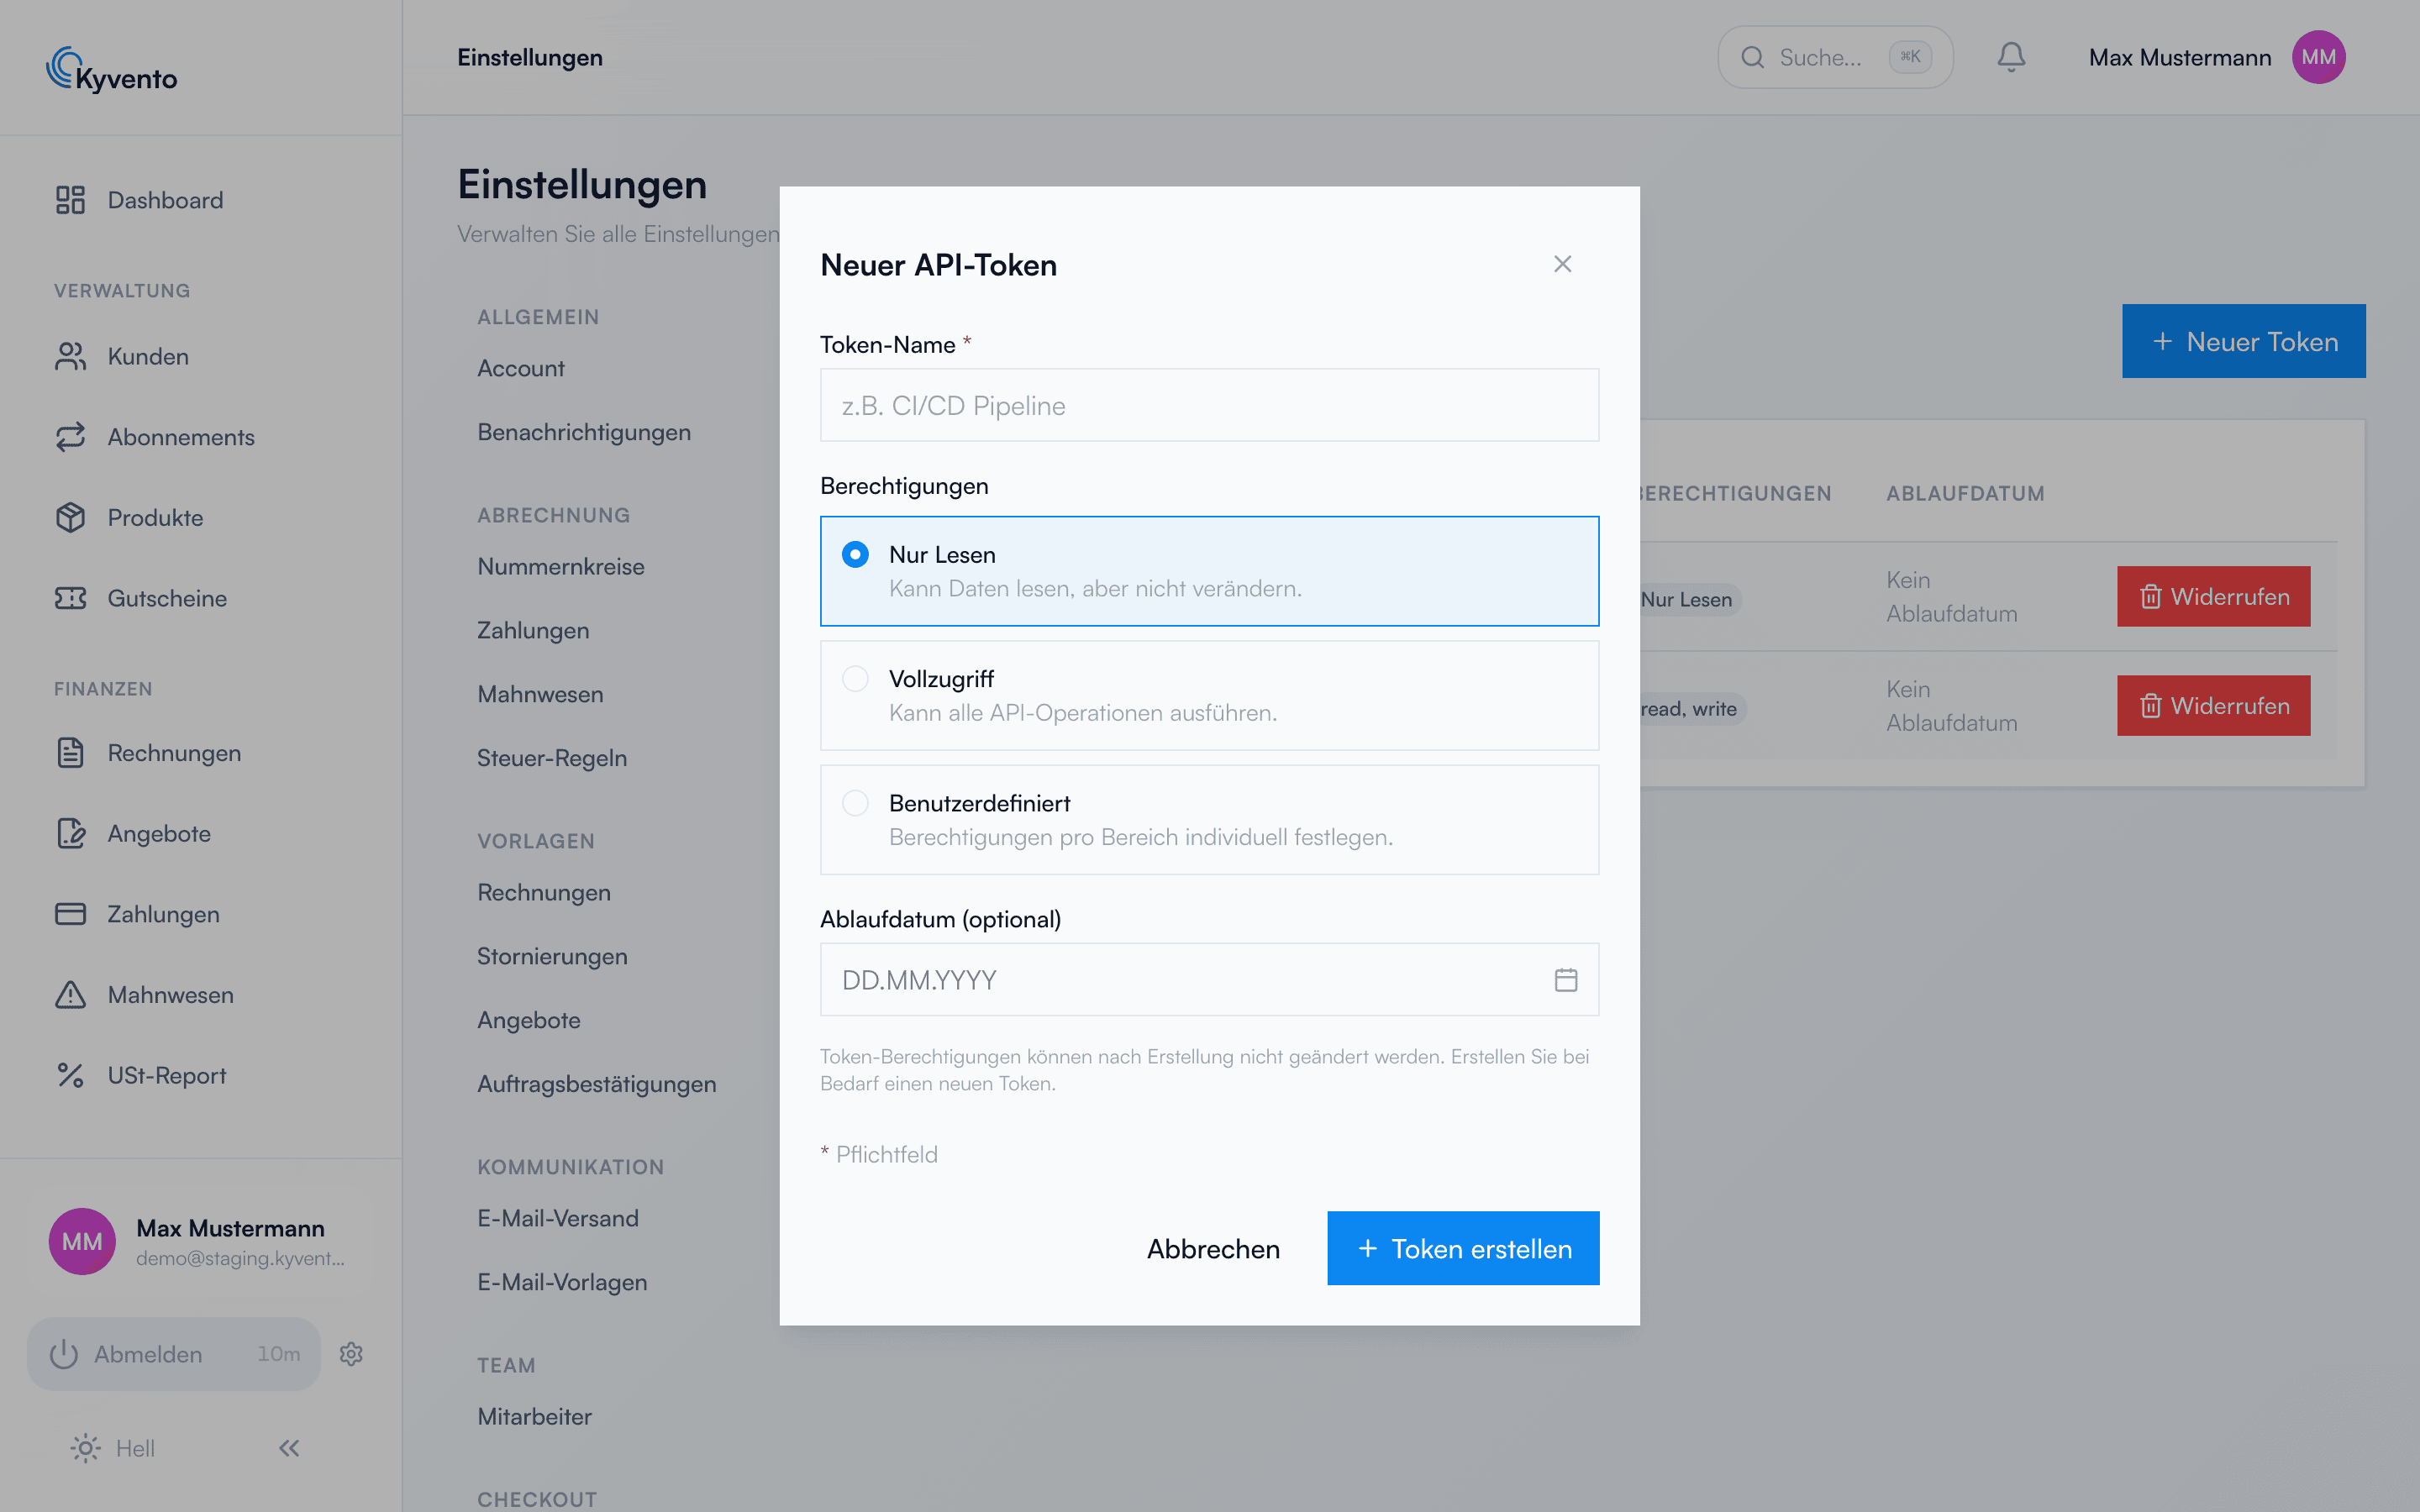
Öffnen Sie Einstellungen → „API-Tokens" (Gruppe „Integration") und klicken Sie auf „Neuer Token". Im Dialog legen Sie fest:
- Token-Name: ein sprechender Bezeichner, etwa „ERP-Sync" – so erkennen Sie später, welcher Token wofür läuft.
- Berechtigungen: „Nur Lesen", „Vollzugriff" oder „Benutzerdefiniert" – bei Letzterem wählen Sie je Bereich (Kunden, Abonnements, Rechnungen, …) einzeln zwischen „Kein Zugriff", „Lesen" und „Vollzugriff". Der Bereich „API-Zugang" ist für Tokens nicht wählbar (ein Hinweis unter der Tabelle nennt das), ebenso wenig die DSGVO-Anonymisierung.
- Ablaufdatum (optional): Der Token verfällt automatisch zum gewählten Datum.
Wichtig: Die Berechtigungen sind nach der Erstellung nicht mehr änderbar – für geänderte Anforderungen erstellen Sie einen neuen Token. Ein Token kann zudem nie mehr, als Ihre eigene Benutzerrolle erlaubt.
Der Token wird nur einmal angezeigt
Nach dem Erstellen zeigt Kyvento den Token ein einziges Mal im Klartext – kopieren Sie ihn sofort in Ihren Passwort-Manager oder das Secret-Management Ihrer Anwendung. Danach ist er aus Sicherheitsgründen nicht mehr abrufbar; bei Verlust widerrufen Sie ihn einfach und erstellen einen neuen.
Token verwenden
Jeder API-Aufruf sendet den Token als Bearer-Header:
Authorization: Bearer IHR_TOKEN
Zwei Eigenheiten sollten Sie kennen: API-Antworten auf Token-Anfragen sind immer englischsprachig (stabile, maschinenlesbare Strings), und Tokens erreichen ausschließlich die dokumentierte öffentliche API – interne Endpunkte der Weboberfläche beantwortet Kyvento für Tokens mit einer Fehlermeldung. Was dokumentiert ist, finden Sie im Artikel API-Dokumentation und Beispiele.
Tokens verwalten und widerrufen
Die Token-Liste zeigt Ihre eigenen Tokens (bis zu 100) – auch bereits abgelaufene bleiben darin stehen; Tokens anderer Teammitglieder erscheinen nicht. Über das Widerrufen wird ein Token sofort ungültig – die betroffene Anwendung erhält ab dann Authentifizierungsfehler.
Sicherheits-Empfehlungen
- Ein Token je Integration – so widerrufen Sie gezielt, ohne andere Anbindungen zu stören.
- Minimalprinzip: Nur-Lese-Zugriff, wo kein Schreiben nötig ist; benutzerdefinierte Rechte statt Vollzugriff.
- Ablaufdatum setzen – besonders für Test- und Projekt-Tokens.
- Tokens nie in Code-Repositories oder Client-Anwendungen einbetten – sie gehören in Server-Umgebungsvariablen.
Nächste Schritte
- Endpunkte und Beispiele – siehe API-Dokumentation und Beispiele
- Push statt Polling – siehe Webhooks konfigurieren